O que analisamos
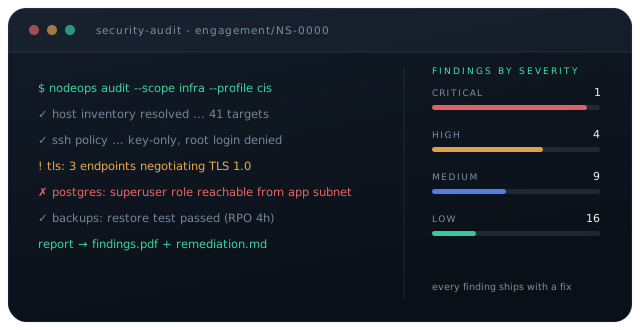
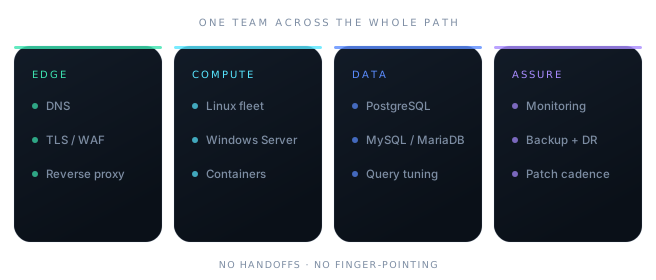
- Superfície de ataque exposta à Internet: o que está exposto, e se devia estar
- Endurecimento do sistema operativo face a linhas de base do tipo CIS
- Identidade e acessos: caminhos de privilégio, contas obsoletas, credenciais partilhadas
- Acesso remoto: configuração de SSH, RDP, VPN e jump hosts
- Configuração de servidores web e aplicacionais, TLS e higiene de certificados
- Gestão de atualizações e vulnerabilidades na prática, não no papel
- Cobertura das cópias de segurança - e se alguma vez se testou um restauro
- Registos e deteção: daria por isso, e ao fim de quanto tempo