NodeOps Security Infraestrutura · Garantia
Atividade secundária

Estratégia de segurança, acima da camada de implementação.

Os mesmos clientes que precisam do nosso trabalho técnico precisam normalmente de algo mais acima: uma posição de risco defensável, políticas que resistem ao escrutínio e um plano de continuidade que alguém tenha mesmo testado. Aconselhamos sobre como estruturar um referencial de segurança - não apenas sobre como o configurar.

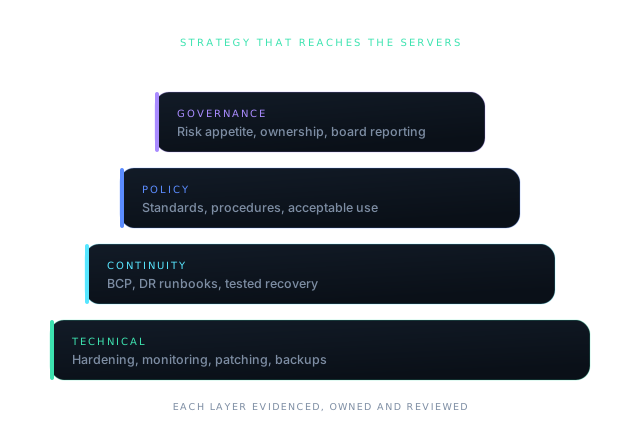
Quatro camadas interligadas: governação, política, continuidade e controlos técnicos.
Atividade secundária

Gestão de risco

Não é possível proteger tudo por igual, e tentar fazê-lo é como os orçamentos acabam gastos nos controlos errados. Gestão de risco é o trabalho de decidir, deliberadamente, o que vai defender e o que está disposto a aceitar.

O que analisamos

  • Inventário de sistemas, dados e dos processos que deles dependem
  • Cenários de ameaça assentes no seu setor e na sua exposição real
  • Avaliação de impacto em termos de negócio: receita, contratual, regulatório, reputacional
  • Avaliação de probabilidade com base nos controlos existentes, não em desejos
  • Risco de terceiros e fornecedores, incluindo as dependências SaaS críticas
  • Seguros e obrigações contratuais existentes

O que recebe

  • Um registo de riscos com um responsável identificado para cada entrada
  • Decisões de tratamento registadas: mitigar, transferir, evitar ou aceitar
  • Plano de correção priorizado e ligado a orçamento e esforço
  • Resumo dos principais riscos em linguagem simples, pronto para a administração
  • Uma cadência de revisão, para que o registo não fique desatualizado num trimestre
REGISTO DE RISCOSIMPACTO NO NEGÓCIORISCO DE FORNECEDORESISO/IEC 27005PLANO DE TRATAMENTO
Atividade secundária

Políticas de segurança empresarial

A maioria dos conjuntos de políticas falha pela mesma razão: foram descarregados, levemente editados, e descrevem uma empresa onde ninguém trabalha. Nós escrevemos políticas de acordo com o modo como o seu negócio funciona de facto, para que as pessoas as consigam cumprir.

O que analisamos

  • Política de segurança da informação e as normas que a suportam
  • Utilização aceitável, trabalho remoto e híbrido, e uso de equipamento próprio
  • Controlo de acessos, entradas e saídas de colaboradores e acesso privilegiado
  • Classificação, tratamento e retenção de dados
  • Resposta a incidentes e responsabilidades de notificação de violações
  • Requisitos de segurança para fornecedores e terceiros
  • Gestão de alterações e expectativas de desenvolvimento seguro

O que recebe

  • Um conjunto de políticas coerente, com referências cruzadas em vez de contradições
  • Escrito numa linguagem que os seus colaboradores vão mesmo ler
  • Responsabilidades claras e um ciclo de aprovação e revisão
  • Material de sensibilização de apoio à divulgação
  • Mapeamento de cada política para os controlos que a implementam
CONJUNTO DE POLÍTICASUTILIZAÇÃO ACEITÁVELCONTROLO DE ACESSOSRETENÇÃO DE DADOSRESPOSTA A INCIDENTESMEDIDAS RGPD
Atividade secundária

Planeamento de continuidade de negócio

A questão nunca é se alguma coisa vai falhar. É durante quanto tempo consegue operar enquanto estiver em baixo, quantos dados pode dar-se ao luxo de perder, e se alguém alguma vez testou a resposta.

O que analisamos

  • Análise de impacto no negócio: que processos param mesmo a empresa
  • Objetivos de tempo e de ponto de recuperação acordados com o negócio
  • Mapeamento de dependências, incluindo os fornecedores sem os quais não opera
  • Desenho de recuperação de desastre face a esses objetivos
  • Comunicação de crise: quem decide, quem fala, quem é informado
  • Distâncias entre o plano no papel e a infraestrutura na realidade

O que recebe

  • Um plano de continuidade ligado a objetivos de RTO e RPO medidos
  • Manuais de recuperação suficientemente específicos para seguir sob pressão
  • Cadeias de contacto e autoridade de decisão, documentadas antes de precisar delas
  • Condução de exercícios de simulação com a sua equipa
  • Um relatório de teste de recuperação - incluindo o que não funcionou
ANÁLISE DE IMPACTORTO / RPOMANUAIS DE DREXERCÍCIOS DE SIMULAÇÃOTESTE DE RESTAURO
Atividade secundária

Alinhamento com referenciais de segurança

Clientes empresariais e reguladores pedem-lhe cada vez mais que prove a sua segurança, não que a descreva. Mapeamos o que já faz para um referencial reconhecido e fechamos as lacunas por uma ordem sensata.

O que analisamos

  • Análise de lacunas face à ISO/IEC 27001, aos CIS Controls ou às obrigações da NIS2
  • Que requisitos se aplicam realmente a uma empresa da sua dimensão e setor
  • Controlos existentes que já cumprem requisitos sem ninguém dar por isso
  • Evidências que já produz mas não conserva
  • Sequenciamento realista, para que as vitórias baratas venham primeiro

O que recebe

  • Uma análise de lacunas controlo a controlo, com o estado atual
  • Plano de correção faseado por trimestres, com custo em esforço
  • Uma estrutura de evidências que um auditor externo reconhece
  • Trabalho de base para a declaração de aplicabilidade
  • Apoio durante questionários de segurança e diligências de clientes
ISO/IEC 27001CIS CONTROLSNIS2ANÁLISE DE LACUNASEVIDÊNCIA DE AUDITORIA

Uma nota sobre certificação. Preparamos organizações para a certificação e acompanhamo-las durante as auditorias, mas não somos um organismo de certificação acreditado e não emitimos certificados. Seria também um conflito de interesses que quem desenhou os seus controlos os certificasse - por isso, quando estiver pronto para a auditoria formal, ajudamo-lo a escolher um organismo de certificação independente em vez de nos propormos para o trabalho.

A estratégia sai mais barata do que o incidente.

Quer precise de um registo de riscos de raiz, quer de uma segunda opinião sobre o que já tem, comece por uma conversa. Sem compromisso e sem sequência comercial a seguir.